
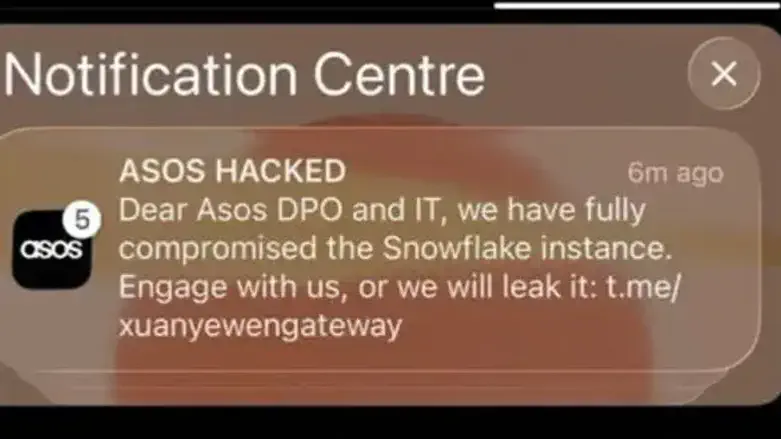
Во вторник большое количество пользователей, включая израильтян, получили необычное push-уведомление через официальное приложение ASOS. В нем говорилось о взломе информационной системы компании и угрозе утечки данных. На данном этапе нет официального подтверждения того, что системы или базы данных компании действительно были скомпрометированы.
Сообщение, которое отображалось как уведомление от приложения ASOS (с названием и логотипом компании), было якобы адресовано специалисту по защите конфиденциальности и ИТ-команде компании. Многие пользователи, получившие это сообщение, поделились скриншотами в социальной сети X.
Отправители заявили, что взломали систему Snowflake, используемую компанией, и пригрозили утечкой данных, если ASOS не свяжется с ними. В уведомлении также была указана ссылка на Telegram-канал.
Snowflake - это облачная платформа для работы с данными, которую компании и организации используют для их хранения, обработки и анализа. Отправители утверждают, что получили доступ к системе, где ASOS хранит данные; однако на данный момент неизвестно, соответствует ли это утверждению действительности и был ли на самом деле получен доступ к каким-либо данным.
Ключевой вопрос, возникающий в связи с этим инцидентом, заключается в том, как отправителям удалось воспользоваться системой уведомлений официального приложения. Официальных разъяснений по этому поводу пока не поступало.
Пользователям, получившим уведомление, рекомендуется не открывать его и не переходить по приложенной ссылке, а также удалить сообщение со своих устройств. В качестве меры предосторожности можно также сменить пароль от учетной записи ASOS, особенно если этот же пароль используется для других аккаунтов. Кроме того, пользователям рекомендуется проявлять бдительность в ближайшие дни: следует с осторожностью относиться к электронным письмам и SMS-сообщениям, имитирующим официальные уведомления от компании, и не передавать личные данные или учетные сведения, переходя по подозрительным ссылкам. Этот инцидент произошел вслед за сообщениями, появившимися ранее в текущем году и касавшимися несанкционированного доступа к учетным записям клиентов ASOS в США. Согласно этим данным, доступ был получен с использованием паролей, украденных с других сервисов, а не в результате прямого взлома систем самой компании.
По информации американской юридической фирмы Srourian, на которую ссылается издание CyberInsider), в результате предыдущего инцидента пострадало около 138 000 клиентов. На данный момент нет сведений, указывающих на связь между тем событием и необычным уведомлением, разосланным сегодня.